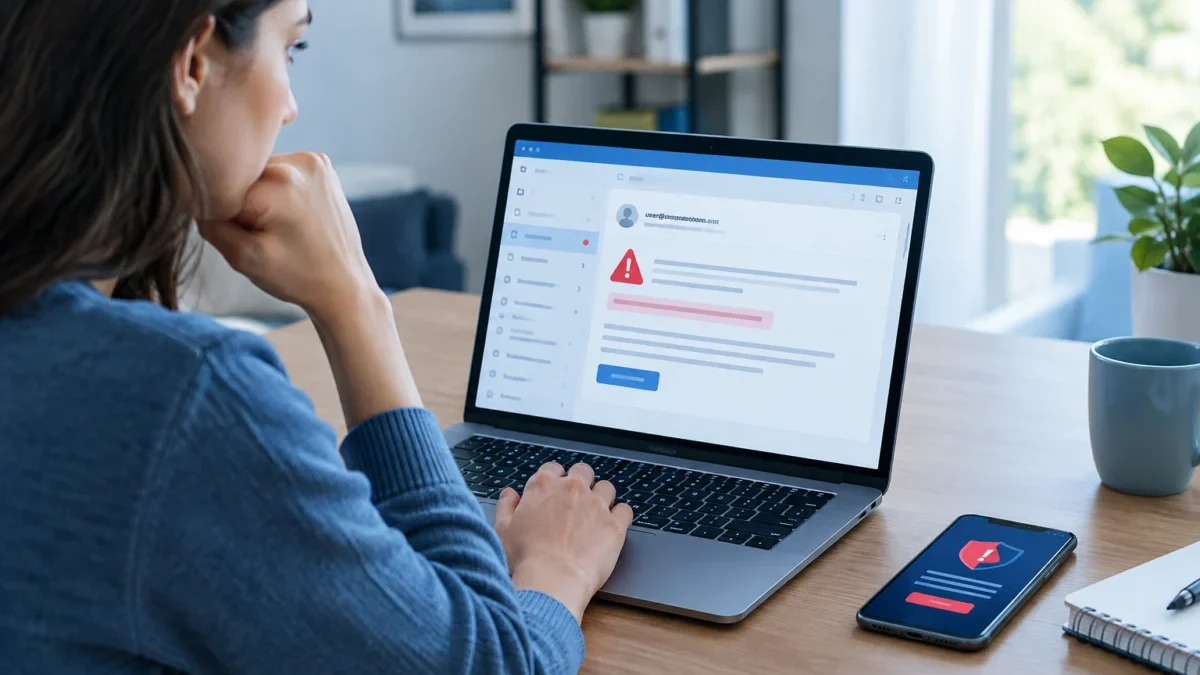
Capire come riconoscere un’email di phishing è fondamentale per proteggere password, dati personali, informazioni bancarie e account online. Un messaggio fraudolento può imitare in modo convincente una banca, un corriere, un ente pubblico, un servizio di pagamento, un social network o un’azienda conosciuta. Logo, grafica e linguaggio professionale, però, non dimostrano che l’email sia autentica.
La regola più sicura è non agire d’impulso: quando un messaggio chiede credenziali, codici di autenticazione, pagamenti o l’apertura di un allegato inatteso, è meglio interrompere l’interazione e verificare la richiesta attraverso il sito ufficiale, l’app del servizio o un contatto reperito autonomamente.
Che cos’è il phishing e come funziona
Il phishing è una tecnica di ingegneria sociale usata dai criminali informatici per spingere una persona a compiere un’azione utile all’attaccante. L’obiettivo può essere rubare una password, raccogliere dati personali, ottenere informazioni bancarie, installare un programma dannoso o indurre la vittima ad autorizzare un pagamento.
Il messaggio spesso utilizza emozioni come paura, curiosità, fiducia e urgenza. Può comunicare, per esempio, che l’account verrà bloccato, che una consegna è in sospeso, che è necessario aggiornare un metodo di pagamento o che è stata rilevata un’attività anomala. La pressione riduce il tempo dedicato ai controlli e aumenta la probabilità che il destinatario clicchi sul link o risponda.
Una pagina contraffatta può riprodurre l’aspetto del sito originale e chiedere nome utente, password, codice OTP, numero della carta o altri dati riservati. Le informazioni inserite vengono però trasmesse ai truffatori. In altri casi, l’email contiene allegati o collegamenti che installano malware, indirizzano a pagine pericolose o avviano ulteriori tentativi di frode.
Il phishing può essere generico oppure mirato. Lo spear phishing è rivolto a una persona o a un’organizzazione specifica e può includere nomi di colleghi, fornitori, progetti o clienti. Lo smishing usa SMS e messaggi istantanei, mentre il vishing sfrutta telefonate fraudolente. In questa guida l’attenzione è rivolta soprattutto al phishing tramite posta elettronica.
Come riconoscere una mail falsa: i segnali più comuni
Nessun singolo elemento permette di stabilire sempre se un messaggio è fraudolento. Anche un’email ben scritta può essere un tentativo di phishing e, al contrario, un messaggio autentico può contenere errori. È quindi necessario valutare mittente, contenuto, link, allegati e richiesta complessiva.
- Indirizzo del mittente insolito: il nome visualizzato può sembrare quello di un’azienda, mentre l’indirizzo completo utilizza un dominio estraneo, una variante con caratteri aggiunti o un’estensione inattesa.
- Dominio contraffatto: un truffatore può usare indirizzi simili a quelli ufficiali, come domini con lettere invertite, trattini aggiuntivi o sostituzioni di caratteri. Anche un sottodominio può risultare ingannevole: conta il dominio effettivo registrato, non soltanto il nome inserito all’inizio dell’indirizzo.
- Richiesta urgente o minacciosa: frasi come “agisci subito”, “l’account sarà sospeso” o “il pagamento deve essere completato oggi” cercano di impedire una verifica ragionata.
- Domanda di informazioni riservate: password, PIN, codici OTP, codici di recupero, numeri completi delle carte e documenti non dovrebbero essere comunicati tramite una richiesta inattesa ricevuta via email.
- Link non coerenti: il testo visibile può sembrare legittimo, mentre l’indirizzo reale conduce a un dominio diverso o a una pagina abbreviata e difficile da controllare.
- Allegati inattesi: fatture, ricevute, documenti Word, fogli di calcolo, archivi compressi e file eseguibili possono contenere codice dannoso, soprattutto se invitano ad abilitare macro o contenuti attivi.
- Contenuto fuori contesto: una consegna mai ordinata, una fattura sconosciuta, una vincita improvvisa o una notifica relativa a un servizio mai utilizzato richiedono particolare cautela.
- Incongruenze: formule generiche, firma non coerente, riferimenti errati, date improbabili, impaginazione insolita o errori grammaticali possono essere segnali utili, ma non sono indispensabili.
Gli attacchi più sofisticati possono utilizzare italiano corretto, loghi autentici e una grafica quasi identica a quella del servizio imitato. Inoltre, l’indirizzo del mittente può essere falsificato tramite tecniche di spoofing. Per questo non basta osservare l’aspetto dell’email: la verifica deve avvenire tramite un canale indipendente.
Come controllare il mittente dell’email
Per capire se un’email è sospetta, visualizza l’indirizzo completo del mittente invece di fermarti al nome mostrato dall’applicazione di posta. Controlla ciò che compare dopo il simbolo “@” e confrontalo con il dominio ufficiale del servizio, già conosciuto o reperito sul suo sito istituzionale.
Presta attenzione a:
- lettere mancanti, aggiunte o sostituite;
- domini con estensioni insolite;
- indirizzi gratuiti usati per comunicazioni che dovrebbero provenire da un’organizzazione;
- nomi visualizzati diversi dall’indirizzo reale;
- campi “Rispondi a” differenti dal mittente mostrato;
- indirizzi molto lunghi o composti da sequenze di caratteri senza significato.
Un mittente apparentemente noto non è una garanzia assoluta: anche un account legittimo può essere stato compromesso. Se un collega o un fornitore chiede un cambio di coordinate bancarie, un pagamento urgente o l’invio di dati riservati, verifica la richiesta con un contatto già presente nei tuoi archivi.
Come verificare i link senza aprire collegamenti sospetti
Non aprire un collegamento sospetto “solo per controllare”. Quando il dispositivo lo consente, passa il cursore sopra il link senza cliccare e osserva l’indirizzo mostrato nella parte inferiore della finestra o nell’anteprima dell’applicazione. Su smartphone, evita di toccare il collegamento: puoi consultare il messaggio da un dispositivo più adatto ai controlli oppure usare gli strumenti di sicurezza disponibili nel programma di posta.
Verifica il dominio effettivo e non soltanto le parole presenti nell’indirizzo. Un URL può contenere il nome di una banca o di un servizio all’interno di un percorso, pur appartenendo a un dominio completamente diverso. Anche un indirizzo che inizia con https:// o mostra il lucchetto non è automaticamente sicuro: la connessione cifrata protegge il trasferimento dei dati, ma non certifica che il sito sia gestito dall’organizzazione che dichiara di rappresentare.
Se la comunicazione riguarda un account, una banca, un corriere o un ente pubblico:
- chiudi il messaggio senza cliccare sui link;
- apri una nuova scheda del browser;
- digita manualmente l’indirizzo ufficiale già conosciuto oppure usa l’app ufficiale;
- controlla eventuali notifiche, comunicazioni o richieste direttamente nell’area personale;
- se necessario, contatta l’assistenza usando recapiti pubblicati sul sito ufficiale, non quelli contenuti nell’email.
Che cosa fare quando ricevi un’email sospetta
Prima di interagire con il messaggio, segui una procedura prudente:
- Fermati: non lasciarti guidare da paura, urgenza o curiosità.
- Non rispondere: una risposta può confermare che l’indirizzo è attivo e fornire ulteriori informazioni ai truffatori.
- Non cliccare: evita link, pulsanti, immagini interattive e QR code presenti nell’email.
- Non aprire allegati: non abilitare macro, contenuti attivi o autorizzazioni richieste da file inattesi.
- Non comunicare dati: non inserire password, codici di autenticazione, dati bancari o documenti.
- Verifica la richiesta: usa il sito ufficiale, l’app o un contatto trovato autonomamente.
- Segnala il messaggio: utilizza la funzione “Segnala phishing” o equivalente del tuo provider di posta.
- Eliminalo: dopo la segnalazione, rimuovi l’email e svuota il cestino se non serve conservarla per una denuncia o per l’assistenza.
Per indicazioni generali sulla sicurezza digitale puoi consultare le risorse dell’Agenzia per la Cybersicurezza Nazionale, le raccomandazioni dell’ENISA sul phishing e le informazioni del Garante per la protezione dei dati personali.
Cosa fare se hai aperto un link di phishing
Aprire un collegamento non significa necessariamente che l’account o il dispositivo siano già compromessi, ma è importante agire con cautela. Non inserire dati nella pagina, non scaricare file, non installare applicazioni e chiudi la scheda. Se hai scaricato un file, non aprirlo e non abilitarne i contenuti.
Se il browser o il software di sicurezza mostra un avviso, non ignorarlo. Aggiorna sistema operativo, browser e programmi di sicurezza, quindi esegui una scansione. Se hai aperto un allegato, installato un programma o notato comportamenti anomali, scollega temporaneamente il dispositivo dalla rete e chiedi assistenza a un tecnico qualificato o al reparto IT aziendale.
Cosa fare dopo aver inserito credenziali in una pagina fraudolenta
Se hai inserito una password, un nome utente o un codice di accesso in una pagina sospetta, considera l’account potenzialmente compromesso e intervieni subito:
- Cambia immediatamente la password accedendo al sito ufficiale o all’app ufficiale, non usando il link ricevuto nell’email.
- Sostituisci la stessa password anche negli altri servizi se è stata riutilizzata. Le password dovrebbero essere uniche per ogni account.
- Attiva l’autenticazione a due o più fattori, preferibilmente con un’app di autenticazione o una chiave di sicurezza quando disponibile.
- Controlla gli accessi recenti, i dispositivi autorizzati, le sessioni attive e le modifiche alle informazioni di recupero.
- Verifica le regole di inoltro della posta e gli indirizzi alternativi aggiunti all’account: un intruso potrebbe averli modificati per leggere future comunicazioni.
- Revoca applicazioni e autorizzazioni sconosciute collegate all’account.
- Proteggi gli account collegati, iniziando dalla casella email principale, perché spesso viene utilizzata per recuperare gli altri servizi.
Se hai comunicato dati della carta, del conto corrente o codici OTP, contatta immediatamente la banca tramite il numero ufficiale riportato sulla carta, sul sito dell’istituto o nell’app. Chiedi indicazioni per bloccare o sostituire lo strumento di pagamento, verifica i movimenti e segnala qualsiasi operazione non autorizzata.
Se hai inviato documenti o dati personali, conserva le prove della comunicazione e contatta il servizio coinvolto. In caso di danno economico o frode, puoi rivolgerti alla Polizia Postale seguendo le procedure indicate sui canali istituzionali. Conserva email, intestazioni, schermate, ricevute, numeri di telefono e orari utili alla ricostruzione dell’accaduto.
Come prevenire le email truffa
- Usa password uniche e robuste per ogni servizio.
- Valuta l’uso di un gestore di password affidabile per creare e conservare credenziali diverse.
- Attiva l’autenticazione a più fattori su email, servizi finanziari, social network e account importanti.
- Mantieni aggiornati sistema operativo, browser, applicazioni e programmi di sicurezza.
- Esegui backup regolari dei dati importanti, mantenendone almeno una copia non sempre collegata al dispositivo.
- Limita i privilegi dell’account usato quotidianamente e non installare software proveniente da fonti non verificate.
- Impara a riconoscere le procedure reali dei servizi che utilizzi, inclusi i metodi con cui comunicano blocchi, pagamenti e richieste di assistenza.
- Segnala le email sospette al provider e, quando previsto, all’organizzazione imitata attraverso i suoi canali ufficiali.
Conclusione: come evitare il phishing
Per riconoscere un’email di phishing non basta cercare un errore grammaticale o controllare il logo. Un messaggio fraudolento può essere accurato, personalizzato e graficamente indistinguibile da una comunicazione autentica. Mittente, dominio, collegamenti, allegati, tono e richiesta devono essere valutati insieme.
La strategia più efficace consiste nel non usare i link presenti in un’email inattesa, non comunicare dati riservati e verificare ogni richiesta attraverso il sito ufficiale, l’app o un contatto indipendente. Se hai già inserito credenziali o dati di pagamento, agisci rapidamente per cambiare le password, proteggere gli account, contattare la banca e raccogliere le prove dell’accaduto.
Domande frequenti sul phishing
Come posso capire rapidamente se un’email è falsa?
Controlla l’indirizzo completo del mittente, il dominio dei link, il tono del messaggio e la natura della richiesta. Urgenza, minacce, domande di password o codici e allegati inattesi sono segnali di rischio. In caso di dubbio, non cliccare e verifica la comunicazione tramite il sito o l’app ufficiale.
È sicuro cliccare su un link se l’email contiene il logo ufficiale?
No. Logo, colori e grafica possono essere copiati facilmente. Anche un messaggio apparentemente professionale può contenere un collegamento verso un sito contraffatto. Digita manualmente l’indirizzo ufficiale nel browser oppure accedi tramite l’app del servizio, senza usare il link ricevuto.
Che cosa devo fare se ho inserito la password in un sito di phishing?
Cambia subito la password dal sito ufficiale e sostituiscila in tutti gli altri servizi in cui l’hai riutilizzata. Attiva l’autenticazione a più fattori, controlla le sessioni attive e verifica le informazioni di recupero e le regole di inoltro della posta. Se hai inserito dati bancari, contatta immediatamente la banca attraverso un recapito ufficiale.
Aprire un allegato sospetto significa che il dispositivo è già infetto?
Non necessariamente, ma il rischio dipende dal tipo di file e da ciò che è accaduto dopo l’apertura. Non abilitare macro o contenuti attivi, aggiorna il sistema e avvia una scansione con un programma di sicurezza. Se hai installato software o notato comportamenti anomali, scollega il dispositivo dalla rete e chiedi assistenza qualificata.
Come posso segnalare un’email di phishing?
Usa la funzione “Segnala phishing” del tuo provider di posta e, quando opportuno, inoltra la segnalazione all’organizzazione imitata utilizzando esclusivamente i suoi canali ufficiali. Se hai subito una frode, un danno economico o un furto di dati, conserva email, intestazioni, schermate e ricevute e valuta una segnalazione alla Polizia Postale.