Le reti WiFi pubbliche sono presenti in hotel, aeroporti, stazioni, biblioteche, bar, ristoranti e spazi di coworking. Permettono di collegare rapidamente smartphone, tablet e computer a Internet, ma richiedono maggiore attenzione rispetto alla rete di casa o dell’ufficio. Il problema non riguarda il semplice fatto che la connessione sia gratuita: il rischio dipende da come è stata configurata la rete, da chi la gestisce e dalle protezioni attive sul dispositivo e sui servizi utilizzati.
Una rete con un nome simile a quello dell’hotel o del locale può essere stata creata da un gestore legittimo oppure da una persona che vuole attirare utenti. Anche una rete autentica può esporre informazioni se il dispositivo utilizza servizi non cifrati, condivisioni accessibili o sistemi operativi privi degli ultimi aggiornamenti. Le minacce più comuni comprendono il furto delle credenziali attraverso pagine contraffatte, l’intercettazione di dati trasmessi senza cifratura, la diffusione di malware e gli attacchi ai dispositivi configurati in modo troppo permissivo.
Per ridurre i pericoli è utile adottare alcune abitudini: verificare il nome della rete, usare connessioni HTTPS, disattivare la condivisione dei file, evitare accessi sensibili quando la rete appare sospetta e impedire la connessione automatica a hotspot sconosciuti. Una VPN può aggiungere un livello di protezione, ma non sostituisce gli aggiornamenti, l’autenticazione a più fattori e l’attenzione alle pagine visitate.
Quali rischi presentano le reti WiFi pubbliche
Quando un dispositivo si collega a una rete condivisa, comunica con un’infrastruttura controllata da soggetti esterni. La maggior parte delle attività moderne utilizza protocolli cifrati, ma non tutti i servizi e tutte le applicazioni offrono lo stesso livello di protezione. Inoltre, una rete pubblica consente a molti utenti sconosciuti di trovarsi nello stesso ambiente di comunicazione.
Un rischio frequente è rappresentato dalle reti imitate. Un hotspot può chiamarsi apparentemente come quello ufficiale di un aeroporto, di un albergo o di un esercizio commerciale, pur non avendo alcun rapporto con il gestore della struttura. Collegandosi a una rete di questo tipo, l’utente può essere indirizzato verso pagine di accesso contraffatte oppure esposto a tentativi di manipolazione della connessione.
Reti WiFi contraffatte e pagine di accesso
Molti hotspot utilizzano un captive portal, cioè una pagina che compare prima della navigazione e chiede di accettare condizioni, inserire un indirizzo email o effettuare un accesso. La presenza di questa schermata non dimostra automaticamente che la rete sia sicura. Prima di inserire credenziali, è importante controllare il nome del dominio, verificare che la pagina utilizzi HTTPS e chiedersi se sia davvero necessario fornire quei dati.
Una pagina che richiede la password dell’email principale, dell’home banking o di un social network dovrebbe essere considerata sospetta, soprattutto se l’accesso non è indispensabile per utilizzare il servizio WiFi. Le password non devono mai essere riutilizzate tra servizi diversi: in caso di compromissione, una password unica limita i possibili danni.
Intercettazione del traffico e furto delle credenziali
Le connessioni protette da HTTPS rendono più difficile leggere il contenuto delle comunicazioni durante il trasferimento. Tuttavia, la cifratura del sito non elimina ogni rischio: un utente può comunque essere indirizzato a un dominio falso, indotto a scaricare un file dannoso o spinto a ignorare un avviso di sicurezza del browser.
È quindi essenziale non disattivare gli avvisi relativi ai certificati e non procedere quando il browser segnala che la connessione non è privata. Anche l’indirizzo visualizzato deve essere controllato con attenzione, perché siti fraudolenti possono usare nomi molto simili a quelli originali, con variazioni minime o estensioni diverse.
Come usare il WiFi pubblico in modo più sicuro
La protezione inizia prima del collegamento. Aggiornare il sistema operativo, il browser e le applicazioni riduce l’esposizione a vulnerabilità già note. È inoltre opportuno utilizzare un blocco dello schermo, una password robusta o un sistema biometrico e attivare l’autenticazione a più fattori sugli account che la supportano.
Controllare la rete prima di collegarsi
Il nome della rete dovrebbe essere verificato con il personale della struttura, utilizzando possibilmente un canale diretto. È preferibile evitare hotspot con nomi generici o con variazioni sospette rispetto a quello comunicato ufficialmente. Dopo l’utilizzo, la rete può essere rimossa dall’elenco di quelle salvate, così il dispositivo non tenterà di riconnettersi automaticamente in futuro.
Le opzioni di connessione automatica e di condivisione tra dispositivi presenti sulla stessa rete dovrebbero essere disattivate quando non sono necessarie. Su un computer è consigliabile impostare la rete come pubblica, in modo da limitare la visibilità del dispositivo e impedire, per quanto previsto dal sistema, l’accesso alle cartelle condivise.
Limitare le attività sensibili
Se la rete suscita dubbi, è meglio rimandare operazioni come l’accesso al conto bancario, la modifica delle impostazioni di sicurezza, l’invio di documenti riservati o l’acquisto online. Quando possibile, per queste attività è preferibile utilizzare la rete mobile personale o un hotspot creato dal proprio smartphone.
Se si deve accedere a un servizio importante, è utile verificare l’indirizzo del sito digitandolo direttamente o usando l’applicazione ufficiale, invece di seguire link ricevuti tramite messaggi o comparsi in finestre inattese. Al termine della sessione, è consigliabile uscire dall’account, soprattutto quando il dispositivo è condiviso o potrebbe essere utilizzato da altre persone.
Valutare l’uso di una VPN
Una VPN crea un collegamento cifrato tra il dispositivo e il server del fornitore del servizio. Può ridurre l’esposizione del traffico sulla rete locale, ma trasferisce una parte della fiducia al gestore della VPN. Prima di sceglierne una è quindi necessario verificare chi la offre, come tratta i dati e quali condizioni applica.
Una VPN non protegge da pagine di phishing, applicazioni malevole, password deboli o autorizzazioni concesse in modo imprudente. Non rende sicura una rete contraffatta in ogni sua componente e non sostituisce le normali misure di sicurezza del dispositivo.
WiFi pubblico da smartphone e computer: differenze pratiche
Su smartphone e tablet è importante controllare quali applicazioni possono utilizzare la rete, verificare le autorizzazioni concesse e disabilitare il Bluetooth quando non serve. Anche la sincronizzazione automatica di file e fotografie può essere rimandata se si sta utilizzando una rete non affidabile o un dispositivo condiviso.
Su computer portatili, invece, occorre prestare particolare attenzione alle condivisioni di rete, ai servizi di accesso remoto e alle cartelle visibili agli altri dispositivi. Un programma di sicurezza aggiornato e il firewall attivo possono contribuire a ridurre i rischi, ma non devono essere considerati una garanzia assoluta.
Cosa fare dopo aver usato una rete sospetta
Se si sospetta che la rete fosse falsa o che una password sia stata inserita in una pagina non affidabile, è opportuno agire rapidamente da una connessione sicura. La prima misura consiste nel cambiare la password dell’account interessato, utilizzando un dispositivo affidabile e una password nuova, lunga e non riutilizzata.
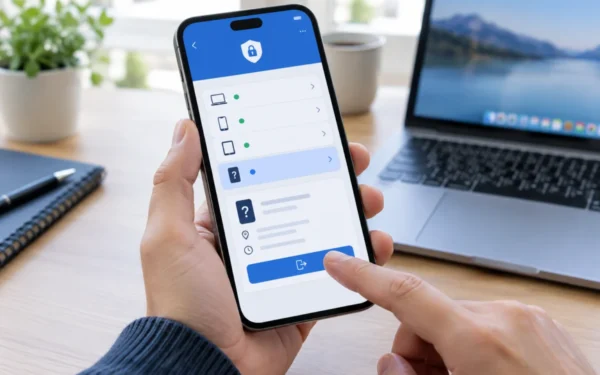
È inoltre necessario controllare gli accessi recenti, revocare eventuali sessioni sconosciute e verificare i metodi di recupero dell’account. Se è attiva l’autenticazione a più fattori, bisogna esaminare anche i dispositivi autorizzati e i codici di sicurezza. In presenza di operazioni bancarie anomale, è consigliabile contattare immediatamente la banca attraverso i canali ufficiali.
Infine, il dispositivo dovrebbe essere aggiornato e sottoposto a una scansione di sicurezza. Eventuali applicazioni installate durante la sessione, file scaricati o certificati aggiunti senza una motivazione chiara meritano una verifica prima di essere utilizzati nuovamente.
Domande frequenti sulla sicurezza del WiFi pubblico
Il WiFi pubblico è sempre pericoloso?
No. Una rete pubblica può essere gestita correttamente, ma l’utente non dovrebbe dare per scontato che sia sicura solo perché appartiene a una struttura conosciuta. È importante verificare il nome della rete, mantenere aggiornato il dispositivo, usare servizi HTTPS e limitare le attività sensibili quando non è possibile accertare l’affidabilità della connessione.
È sicuro usare l’home banking su una rete WiFi pubblica?
Per le operazioni bancarie è preferibile usare la rete mobile personale o una rete privata affidabile. Se non è possibile, bisogna controllare attentamente l’indirizzo del sito o utilizzare l’applicazione ufficiale, verificare la presenza della connessione protetta e non ignorare gli avvisi del browser. L’autenticazione a più fattori aggiunge una protezione importante, ma non elimina il rischio di phishing.
Una VPN rende sicura qualsiasi rete WiFi?
No. La VPN può proteggere il traffico tra il dispositivo e il server VPN, ma non impedisce di visitare siti falsi, scaricare malware o condividere volontariamente credenziali. Va utilizzata insieme ad aggiornamenti, password uniche, autenticazione a più fattori e attenzione agli avvisi di sicurezza.
Come posso riconoscere una rete WiFi falsa?
Non esiste un unico segnale infallibile. È utile confrontare il nome della rete con quello comunicato dalla struttura, chiedere conferma al personale e diffidare di variazioni minime, richieste di dati eccessive o pagine di accesso insolite. Se il collegamento interrompe spesso la navigazione o mostra avvisi del browser, è meglio disconnettersi.
Cosa devo fare se ho inserito la password in una pagina sospetta?
Da una connessione affidabile, cambia subito la password e sostituiscila su ogni servizio in cui era stata riutilizzata. Controlla gli accessi recenti, chiudi le sessioni sconosciute, attiva l’autenticazione a più fattori e verifica le informazioni di recupero dell’account. Se sono coinvolti dati finanziari, contatta anche l’istituto interessato tramite un canale ufficiale.