Una password può finire in un elenco di credenziali esposte anche quando il proprietario dell’account non ha commesso errori evidenti. Le violazioni dei database possono coinvolgere servizi online, piattaforme di e-commerce, forum, applicazioni e portali utilizzati anni prima. Quando un’organizzazione subisce un attacco, indirizzi email, nomi utente e password possono essere pubblicati o scambiati su canali illegali. Il rischio aumenta quando la stessa combinazione viene riutilizzata su più account: un accesso ottenuto da una violazione può diventare una porta d’ingresso per email, social network, servizi cloud e acquisti online.
Controllare una credenziale richiede però attenzione. Inserire la propria password in un sito sconosciuto può creare un problema ulteriore, perché il servizio potrebbe conservarla o utilizzarla senza autorizzazione. È preferibile affidarsi a strumenti conosciuti, come i controlli integrati nei gestori password di Google, Apple, Microsoft e altri produttori, oppure a servizi specializzati che verificano la presenza di dati compromessi senza chiedere la password completa. Dopo un avviso, bisogna intervenire rapidamente: cambiare la credenziale, interrompere il riutilizzo, attivare l’autenticazione a due fattori e verificare gli accessi recenti.
La presenza di una password in un archivio compromesso non dimostra necessariamente che l’account sia stato utilizzato da un’altra persona. Indica però che quella combinazione non dovrebbe più essere considerata sicura. La procedura corretta consiste nel distinguere il controllo della password dalla verifica dell’account, adottando misure diverse per ridurre il rischio e recuperare il controllo dei servizi collegati.
Come capire se una password è stata compromessa
Il primo passo consiste nel verificare se l’indirizzo email o la password è comparsa in una violazione conosciuta. I servizi affidabili non richiedono di digitare la password attuale in chiaro. Un esempio è Have I Been Pwned, che consente di controllare alcune password attraverso un sistema progettato per non trasmettere al servizio la credenziale completa. Il risultato va interpretato con prudenza: un esito negativo non garantisce che la password non sia mai stata esposta, perché gli archivi disponibili non comprendono tutte le violazioni esistenti.
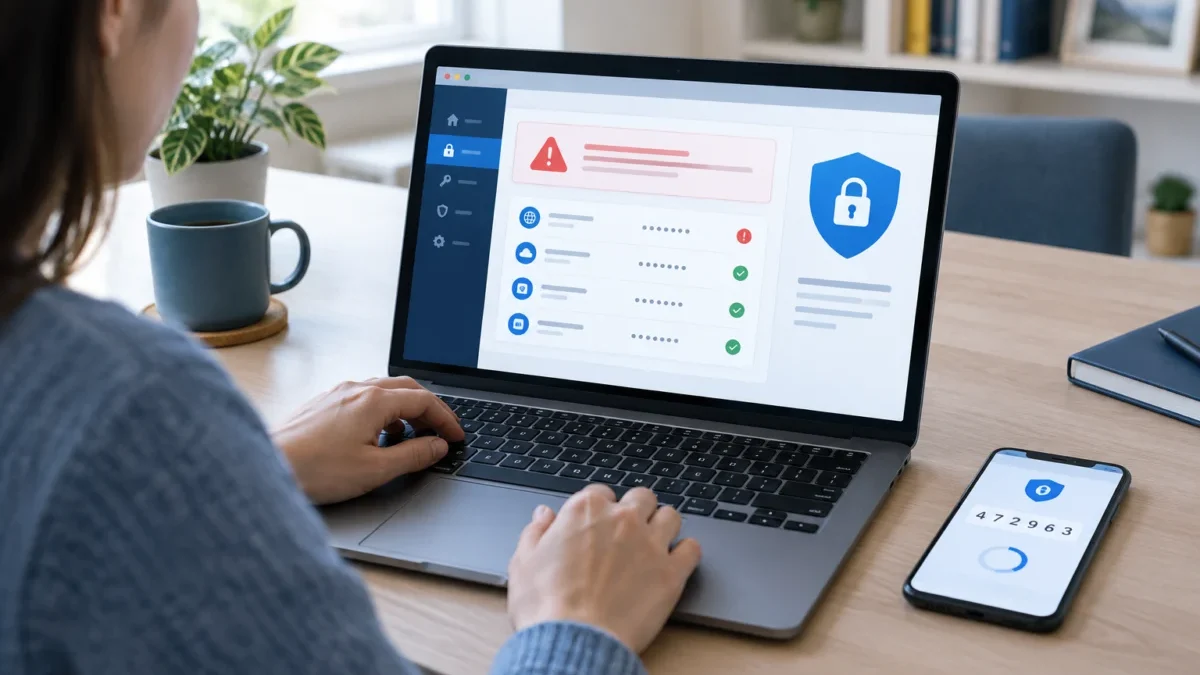
Un controllo può essere eseguito anche tramite il gestore password integrato nel browser o nel sistema operativo. Google propone il Controllo password di Google, mentre dispositivi Apple possono mostrare avvisi sulle credenziali a rischio nell’app Password o nelle impostazioni dedicate, in base alla versione del sistema. Anche browser come Chrome, Edge, Firefox e Safari possono confrontare le credenziali salvate con elenchi di dati compromessi e segnalare quelle da modificare.
Prima di procedere, è utile distinguere tre situazioni:
- Password esposta: la combinazione è stata associata a una violazione nota e va sostituita.
- Password riutilizzata: la stessa credenziale è presente su più siti, anche se non risultano violazioni recenti.
- Account coinvolto: l’indirizzo email o il nome utente compare tra i dati di un servizio violato; è necessario controllare anche gli accessi e le attività recenti.
Come usare gli avvisi dei gestori password
I gestori password integrati nei dispositivi salvano le credenziali e possono avvisare quando una password è debole, ripetuta o collegata a una violazione conosciuta. La funzione si basa sul confronto con archivi di credenziali compromesse e, in genere, non significa che il gestore stia leggendo il contenuto delle password in modo indiscriminato.
Controllo su browser e smartphone
Su Chrome, il controllo si trova normalmente nell’area dedicata al gestore password dell’account Google. Su iPhone, iPad e Mac, l’elenco delle raccomandazioni di sicurezza è accessibile dall’app Password o dalle impostazioni delle password, a seconda della versione di iOS, iPadOS o macOS. Su Windows, le funzioni possono dipendere dal browser e dall’account Microsoft utilizzato.
Il percorso può cambiare con gli aggiornamenti, ma la logica resta simile: aprire il gestore password, avviare il controllo delle credenziali e leggere l’elenco degli account segnalati. Conviene verificare che il dominio visualizzato sia quello ufficiale del servizio prima di cambiare la password. Un collegamento ricevuto via email o messaggio potrebbe infatti condurre a una pagina falsa.
Cosa fare dopo un avviso di compromissione
Una segnalazione va gestita partendo dall’account più importante, di solito l’indirizzo email principale. La casella di posta può essere utilizzata per reimpostare le password di altri servizi, quindi proteggerla riduce il rischio di accessi a catena.
- Aprire il sito ufficiale: digitare manualmente l’indirizzo nel browser oppure usare un segnalibro già verificato. Evitare i link presenti in messaggi inattesi.
- Cambiare la password: scegliere una credenziale lunga e diversa da quelle utilizzate altrove. Se possibile, usare il generatore del gestore password.
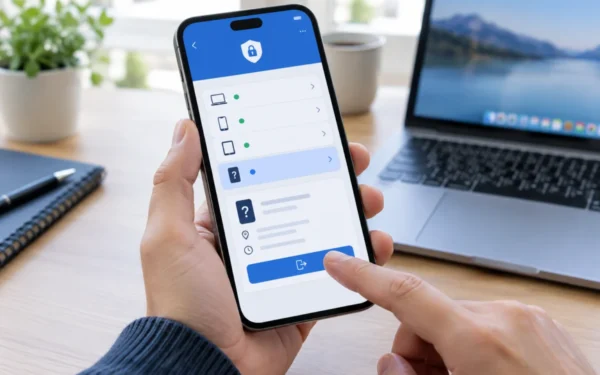
- Chiudere le sessioni attive: cercare nelle impostazioni dell’account la voce relativa a dispositivi, sessioni o accessi recenti e disconnettere quelli sconosciuti.
- Attivare l’autenticazione a due fattori: preferire un’app di autenticazione o una chiave di sicurezza quando il servizio le supporta. Gli SMS possono rappresentare un’opzione aggiuntiva, ma offrono una protezione diversa rispetto ai metodi basati su app o chiavi.
- Controllare i dati di recupero: verificare email alternativa, numero di telefono, domande di sicurezza e dispositivi autorizzati.
La nuova password non deve essere una semplice variazione della precedente. Aggiungere un numero o cambiare una maiuscola non basta se la vecchia combinazione è già conosciuta. Una frase lunga e unica, oppure una credenziale generata casualmente e conservata in un password manager, offre una gestione più ordinata degli account.
Perché non bisogna riutilizzare le password
Il riutilizzo crea un collegamento tra servizi indipendenti. Se una password usata per un negozio online viene esposta, gli aggressori possono tentare la stessa combinazione su posta elettronica, social network, piattaforme di streaming e servizi bancari. Questo tipo di tentativo automatizzato sfrutta proprio le credenziali già pubblicate o acquistate.
Ogni account dovrebbe avere una password distinta. Non è necessario ricordarle tutte: un gestore password affidabile può generare, archiviare e compilare le credenziali nei siti corretti. L’account del gestore deve essere protetto con una password principale robusta e con l’autenticazione a due fattori, quando disponibile.
È inoltre utile aggiornare le password degli account più importanti anche quando non compare un avviso, soprattutto se sono state usate per anni o condivise con altre persone. L’aggiornamento non deve diventare una modifica casuale e frequente: conta soprattutto la presenza di credenziali uniche, lunghe e non prevedibili.
Come controllare gli accessi recenti
La modifica della password non sempre chiude automaticamente tutte le sessioni già aperte. Molti servizi offrono una pagina con cronologia degli accessi, dispositivi riconosciuti, località approssimativa e applicazioni collegate. Queste informazioni possono contenere imprecisioni, perché la posizione geografica dipende dalla rete utilizzata, ma aiutano a individuare attività anomale.
È opportuno revocare l’accesso a dispositivi sconosciuti, applicazioni non più utilizzate e sessioni che non si riconoscono. Bisogna controllare anche regole di inoltro automatico nella posta elettronica, filtri creati di recente, numeri di recupero e autorizzazioni concesse ad app esterne. Un intruso che ha ottenuto l’accesso potrebbe aver modificato queste impostazioni per mantenere il controllo anche dopo il cambio della password.
Se l’account mostra messaggi inviati senza autorizzazione, acquisti insoliti o modifiche ai dati personali, è consigliabile contattare il supporto ufficiale del servizio. Per account finanziari è preferibile avvisare rapidamente la banca o l’emittente della carta attraverso i recapiti presenti sul sito ufficiale o sulla documentazione del contratto.
Come evitare truffe durante il controllo
Le notifiche di compromissione possono essere imitate da messaggi di phishing. Un’email che comunica un rischio reale può contenere loghi e testi credibili, ma il link potrebbe portare a una copia del sito originale. Non bisogna rispondere comunicando password, codici temporanei, PIN o codici di recupero.
Per verificare un account, aprire direttamente il browser o l’app ufficiale. Controllare il dominio, la connessione HTTPS e l’eventuale presenza di errori nel nome del servizio. Nessun gestore affidabile ha bisogno della password completa per una semplice verifica tramite email. Anche i codici dell’autenticazione a due fattori non devono essere comunicati a operatori, presunti tecnici o interlocutori che contattano l’utente senza richiesta.
Il controllo delle credenziali dovrebbe diventare una verifica periodica, accompagnata da aggiornamenti del sistema operativo, del browser e delle applicazioni. Le notifiche vanno prese sul serio, ma è altrettanto importante evitare reazioni impulsive su pagine non verificate.
Domande frequenti
Posso verificare una password senza inserirla in un sito?
Sì. La scelta più prudente consiste nell’utilizzare il controllo integrato nel gestore password del browser o del sistema operativo. In alternativa, si possono usare servizi riconosciuti che adottano sistemi di verifica senza ricevere la password completa.
Cosa significa se una password risulta compromessa?
Significa che la combinazione è stata collegata a una violazione conosciuta. Va cambiata subito sul servizio interessato e su ogni altro account in cui è stata riutilizzata.
Il cambio della password elimina il rischio?
Riduce il rischio, ma è necessario controllare sessioni attive, dispositivi autorizzati, dati di recupero e applicazioni collegate. L’autenticazione a due fattori aggiunge una protezione ulteriore.
È sicuro salvare le password nel browser?
I gestori integrati possono offrire strumenti utili per creare credenziali uniche e ricevere avvisi. È importante proteggere l’account principale del dispositivo, usare un blocco schermo robusto e attivare l’autenticazione a due fattori quando disponibile.
Devo cambiare tutte le password periodicamente?
La priorità è cambiare subito le password esposte, riutilizzate o troppo deboli. Per gli altri account conta mantenere credenziali uniche, aggiornare il software e intervenire quando arriva un avviso attendibile o si nota un’attività sospetta.